Tus datos
Privacidad
Tisty no recoge nada y no tiene servidor al que enviar nada. Sin cuenta, sin telemetría, sin analítica, sin reportes de fallos. No es una promesa que…
Tisty no recoge nada y no tiene servidor al que enviar nada. Sin cuenta, sin telemetría, sin analítica, sin reportes de fallos. No es una promesa que tengas que creer: es una propiedad del código, que es público. Si quieres, pásale un monitor de red.
Esta página es un resumen. La política completa, incluidas las partes que no tranquilizan, está en PRIVACY.md (en inglés), y el razonamiento de seguridad en SECURITY.md.
Qué se guarda
Todo vive en una carpeta de tu disco:
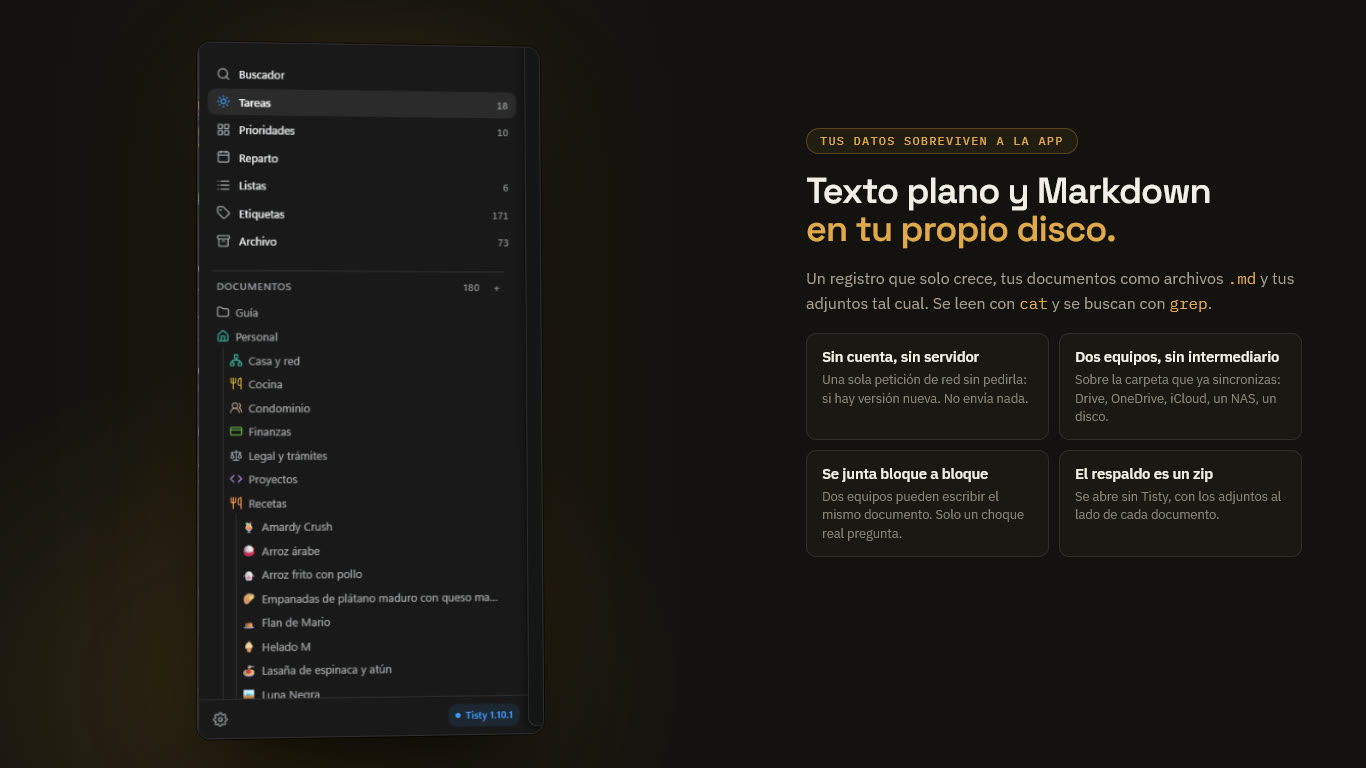
- Tareas y eventos: JSONL en texto plano, un registro que solo crece. Se lee con
cat, se busca congrepy se procesa conjq. - Documentos: archivos Markdown normales.
- Adjuntos: los archivos tal cual, sin modificar.
- Configuración local: incluye el identificador de este equipo y su clave de firma. La mitad privada de la clave nunca sale del equipo.
- Una carpeta
private/: lo que pongas ahí nunca sale del equipo, por ningún camino.
Nada está ofuscado, y nada está en un formato que solo Tisty sepa leer.
Nada está cifrado en reposo. La protección son los permisos de tu sistema operativo. Es una decisión, no un descuido: el cifrado rompería la unión bloque a bloque de documentos de la que depende la sincronización.
Atención Un registro que solo crece no olvida. Si una contraseña termina en una tarea, borrar la tarea la quita de lo que ves, no de la historia que hay debajo; y si ya llegó a la carpeta compartida, está en cada equipo que la bajó, más el historial de versiones de tu proveedor. Deja los secretos fuera, o en
private/.
Quién puede alcanzar tus datos
| Eliges | Quién más puede alcanzarlos |
|---|---|
| Solo local (lo predeterminado) | Nadie |
| Una carpeta que sincroniza tu cliente de nube | Ese proveedor, según sus términos |
| Google Drive, conectado desde Tisty | Google, según sus términos. Tisty solo ve su propio espacio oculto ahí (cómo funciona) |
| Una carpeta en hardware tuyo (NAS, disco externo) | Quien pueda alcanzar ese hardware |
| Un zip de respaldo | Donde lo pongas |
Un paquete .tistyx que le das a alguien | Esa persona, y a quien se lo pase |
Un .tistyx cerrado con seis dígitos | Quien tenga el archivo y el número |
| Un asistente que dejas entrar | El servicio con que hable ese asistente |
Las peticiones de red que hace Tisty
Por su cuenta, una: al abrirse y una vez al día después, descarga un archivo pequeño para ver si hay una versión más nueva. No envía nada: ni identificador, ni tareas, ni nombre. Una copia de la Microsoft Store le pregunta a Windows y no hace ninguna petición propia.
Solo cuando tú lo pides:
- Actualizar, en Acerca de, descarga el archivo de la versión y el instalador, y Tisty rechaza cualquier cosa que no esté firmada con la clave que lleva tu copia.
- Traer la vista previa en una tarjeta de enlace le pregunta a esa página una vez por su título y su imagen.
- Hacer clic en un enlace abre tu navegador.
- Google Drive, una vez que lo conectas desde la ventana, es adonde Tisty manda tus copias y de donde las trae. La línea de comandos y los asistentes nunca tocan la red.
- Revisar el camino a Google Drive: solo mientras conectas Google Drive o te mueves a él, Tisty manda una petición al servidor de la API de Google,
www.googleapis.com, sin cuenta, sin token y sin nada tuyo. Espera como mucho 10 segundos y pasa por el proxy de tu sistema, nunca por fuera de él. Solo le sirve a Tisty para decirte si un proxy, un filtro de tu trabajo o un antivirus se interpone, o si Google mismo tiene problemas. Nunca corre mientras sincroniza.
Los widgets y las páginas .html adjuntas corren en un marco sin red.
Sin IA
Tisty no usa IA ni aprendizaje automático sobre tus datos, y no le envía nada a ningún modelo. El lenguaje natural son reglas fijas en tu equipo.
Si conectas un asistente tuyo por MCP, lo que lea se va adonde vaya ese asistente. Esa puerta está cerrada hasta que la abres, y un clic la vuelve a cerrar.